本稿は、次の2冊を典拠に、中小企業の経営者・管理職の方が「何を、どの順番でやるべきか」をまとめたものです。最新の公的統計と2026年の動向も加えています。
経営への示唆 狙われるかどうかではなく、いつ狙われるか。問われるのは備えの有無である。
目的は、顧客・自社・取引先・法律を守ること。そのために次の性質を保ちます。
| 性質 | 意味 | 主な対策 |
|---|---|---|
| 機密性 | 許可された人だけが見られる | 暗号化、アクセス権 |
| 完全性 | 改ざんされていない | 改ざん検知、デジタル署名 |
| 可用性 | 必要なときに使える | バックアップ、DDoS対策 |
| 信頼性 | 意図どおり動き続ける | 冗長化(機器や回線を二重にし、一つが止まっても動かすこと) |
経営への示唆 セキュリティの水準は、最も弱いところで決まる。
セキュリティは、事業を続けるための経営判断であり、投資です。
経済産業省とIPAの経営ガイドライン Ver3.0は、①経営者のリーダーシップ、②サプライチェーン全体への目配り、③平時・緊急時のコミュニケーションの3原則を掲げています。
経営への示唆 対策を決められるのは経営者だけであり、外部に任せられるのは実務だけである。
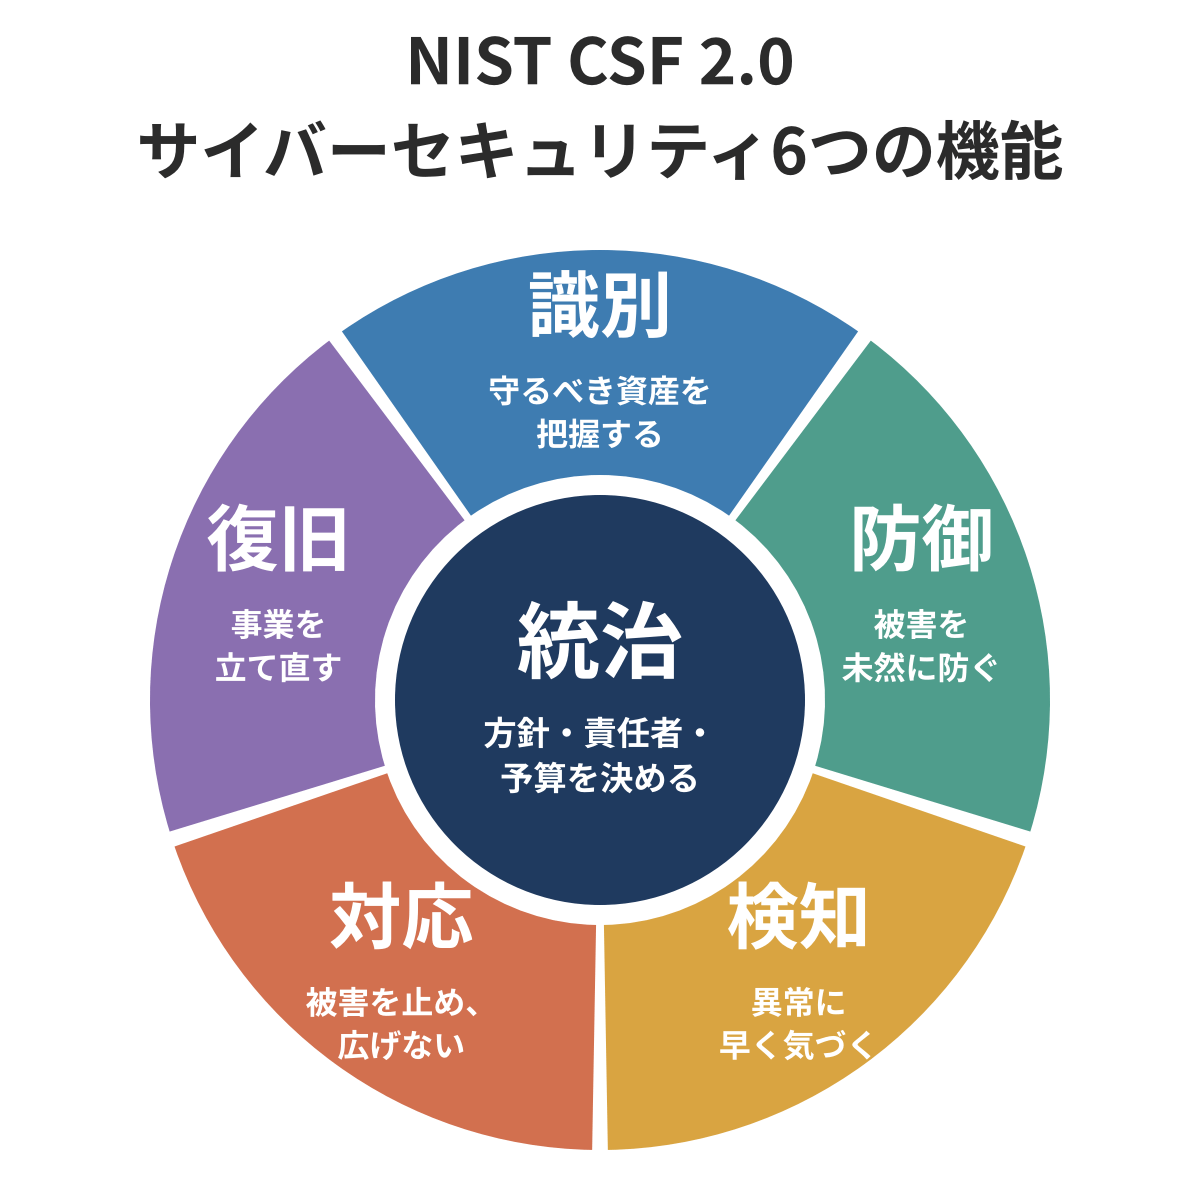
NISTのCSF 2.0(2024年)の六つの機能で整理します。完全な予防はできないため、検知・対応・復旧まで備えます。
| 機能 | やること |
|---|---|
| 統治 | 方針・責任者・予算を決める。委託先との責任範囲を契約で明確にする |
| 識別 | データ・機器・アカウントを棚卸しし、ネットに露出した資産(攻撃面)を把握する |
| 防御 | 機器とソフトを最新に(パソコンはすぐ、サーバーは検証後)。多要素認証、オフラインのバックアップ、メールのSPF・DKIM・DMARC。社内も信頼しないゼロトラストへ |
| 検知 | ログを1年以上、切り離して保存(福岡県警)。監視と脆弱性診断は外部も活用 |
| 対応 | 手順と証拠保全の方針を事前に決める。感染機器はネットから外し、電源は切らない(大阪府警) |
| 復旧 | BCPにサイバー攻撃を想定し、復旧を試しておく。原因を突き止めて再発を防ぐ |
経営への示唆 防ぐ力に加えて、気づき、止め、立て直す力が事業を守る。
今週中に
1か月以内に
3か月以内に
判断が難しい項目は専門業者へ。生成AIは点検項目の洗い出しに役立ちますが、パスワードや個人情報は入力しないようにします。
経営への示唆 完璧な計画より、今週の一歩。対策は運用できる範囲から始まる。
手口が変わっても、本質は変わりません。IPAの言葉を借りれば「当たり前を確実に、基本の徹底と継続的な見直しを」です。
2冊で紹介されている、特に重要な公的情報源です。迷ったらIPAから始めてください。
| 名称 | 内容 |
|---|---|
| IPA 中小企業向け情報セキュリティ対策 | ガイドライン、自社診断、SECURITY ACTIONなどの入口 |
| IPA サイバーセキュリティ 相談・届出窓口 | 被害時の初動対応の相談先 |
| JPCERT/CC インシデント対応依頼 | インシデントの対応調整の依頼 |
| JVN、JVN iPedia | 製品の脆弱性と対策を日本語で確認 |
| サイバーセキュリティ経営ガイドライン Ver3.0 | 経営者の3原則と重要10項目(経済産業省・IPA) |
| ASM導入ガイダンス | 露出したIT資産を見つけて管理する方法(経済産業省) |
| NIST CSF 2.0 日本語版ガイド | 六つの機能の概要 |
サイバー攻撃を完全に防ぐことはできません。大切なのは次の三つです。
そして、サイバーセキュリティを真剣に考え、取り組んでいる姿勢そのものが、お客様の安心につながります。対策はコストではなく、事業を続けるための経営判断であり、投資です。
是非2冊の書籍を手に取り、自社のサイバーセキュリティ対策を見直すきっかけとして活用してみてください。書籍の詳細は下記の表紙画像をクリックしてご覧いただけます。
本記事で扱ったようなサイバーセキュリティへの取り組みは、Webサイトの運用にも欠かせません。DIINCでは、セキュリティに配慮したWebサイトの制作と保守を行っています。安心して運用できるWebサイトをお考えの方は、ぜひDIINCのホームページ制作をご覧ください。
(当記事執筆者:DIINC代表 辻中 玲)